Phishing et smishing visant les TPE : reconnaître les messages qui imitent l'URSSAF ou ta banque
En bref
Les campagnes qui usurpent les administrations et les banques montent en puissance, surtout en cette période propice aux « trop-perçu » fiscaux. Pas besoin d'être un expert en cybersécurité pour les repérer, il suffit d'appliquer à ces messages la même rigueur que tu as pour choisir une appli. On va disséquer l'expéditeur, le lien, et le fameux bouton, pour que tu puisses spotter le faux avant qu'il ne fasse des dégâts. Tu as les outils, il suffit de savoir où regarder.
Pourquoi ces messages arrivent par vagues, surtout en fin d'année
Si ton smartphone ou ta boîte mail s'est transformée en champ de bataille ces dernières semaines, il y a une raison simple : les cybercriminels, eux, connaissent le calendrier fiscal et social sur le bout des doigts. Ils savent que les annonces de remboursement d'impôt ou de « trop-perçu » de l'Urssaf sont particulièrement crédibles en fin d'année, et capitalisent sur cette période où tu es plus susceptible d'attendre ce type de communication.
Ces campagnes sont habilement diffusées par mail, SMS ou même par téléphone. Elles t'annoncent un prétendu remboursement ou un versement inattendu, et t'invitent avec insistance à cliquer sur un lien pour en bénéficier, te mettant souvent la pression pour agir vite. C'est une stratégie classique et efficace, car elle joue sur la curiosité et l'opportunité.
L'objectif, toujours le même, est une tentative d'hameçonnage visant à collecter tes informations personnelles ou bancaires. Ce n'est pas un remboursement, mais une ruse pour accéder à tes données les plus sensibles et, potentiellement, à tes comptes. La vigilance est donc de mise, surtout quand les messages semblent trop beaux pour être vrais.
Lire un message comme une interface : où regarder, et dans quel ordre
Quand tu lances une nouvelle app, tu ne cliques pas sur tout au hasard, n'est-ce pas ? Tu inspectes l'interface, tu repères les icônes, les fonctionnalités, tu te fais une idée globale avant d'interagir. C'est exactement la même approche que tu dois adopter face à un e-mail ou un SMS suspect. La méthode est la même : une inspection méthodique.
L'expéditeur, première ligne de défense
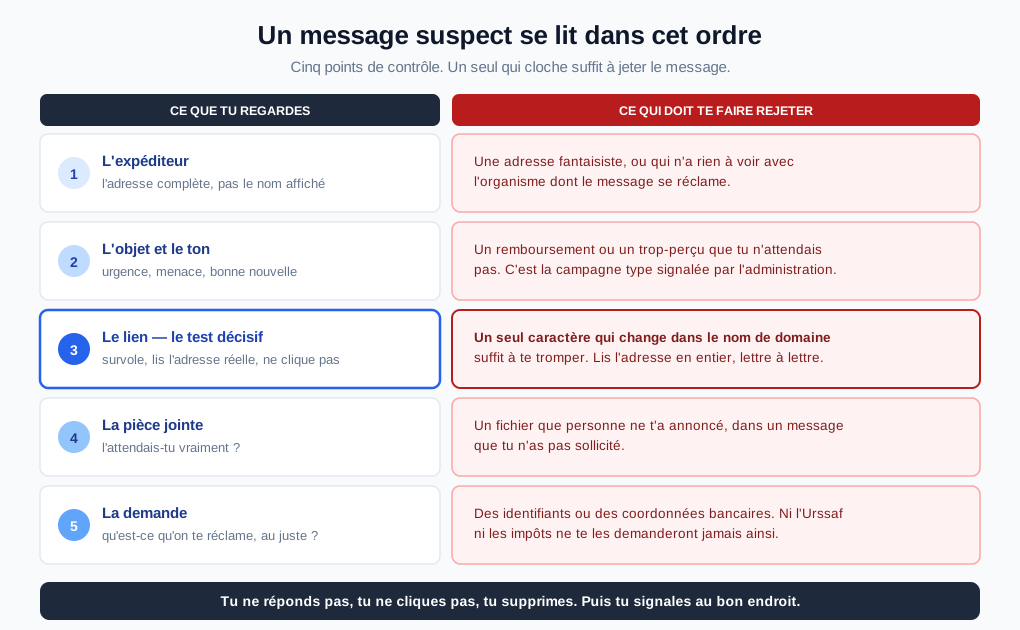
Commence toujours par l'expéditeur. Ce n'est pas le nom affiché qui compte (il est très facile à falsifier), mais bien son adresse e-mail complète. Elle doit apparaître lorsque tu passes ta souris dessus ou lorsque tu l'affiches dans le détail du message. Est-elle fantaisiste, pleine de chiffres, de caractères bizarres, ou ne correspond-elle pas du tout à l'organisme qu'elle prétend représenter ? Par exemple, si tu reçois un message de "urssaf@service.comptable-fr.net" au lieu de l'adresse officielle, c'est un "red flag" immédiat.
L'objet et le corps du message : le fond et la forme
Ensuite, scrute l'objet et le corps du message. L'objet te promet-il monts et merveilles, une offre alléchante de remboursement rapide ? Ou au contraire, te met-il la pression, te demandant une action urgente sous peine de conséquence (suspension de compte, pénalités) ? Une offre trop belle pour être vraie ou une demande d'urgence injustifiée sont des signaux d'alerte. Le corps du message est aussi révélateur : est-il bourré de fautes d'orthographe, de tournures de phrase étranges ou grammaticalement incorrectes ? Ces incohérences sont souvent le signe que quelque chose cloche, car les administrations et les banques rédigent des communications impeccables.
Attention à la pièce jointe et au lien : le piège final
Enfin, la pièce jointe et le lien. Si tu n'attends pas de document spécifique et que le message en contient un, ne l'ouvre surtout pas. Quant au lien, spoiler alert : c'est souvent le gros point noir. La destination réelle du lien peut ne pas correspondre à ce qu'il affiche visuellement. C'est là que la vigilance est maximale et qu'un geste précis peut tout changer.
Le test du lien : le seul vraiment décisif, et comment le vérifier sans cliquer
C'est le moment crucial, le point de contrôle ultime de ton inspection. Quand un message t'invite à cliquer pour soi-disant "bénéficier de ton remboursement" ou "mettre à jour tes informations", ralentis le mouvement. C'est ici que l'approche critique d'interface s'applique pleinement.
Ne clique jamais directement. Sur un ordinateur, survole le lien avec ta souris, sans cliquer. L'adresse réelle vers laquelle il pointe s'affiche alors souvent en bas de ton navigateur, dans une petite bulle ou dans la barre d'état. Sur un smartphone, la manipulation est légèrement différente mais tout aussi efficace : tu peux généralement faire un appui long (mais très léger) sur le lien. Une fenêtre contextuelle ou une infobulle apparaîtra alors, te montrant l'URL sans l'ouvrir.
Ce qui trahit le faux, c'est souvent un détail infime. Un seul caractère peut changer dans l'adresse pour tromper le destinataire, c'est ce qu'on appelle la "faute de frappe" intentionnelle. Fais attention aux points, aux tirets, aux lettres similaires (un "l" majuscule qui ressemble à un "I" minuscule, par exemple), ou à des ajouts comme "urssaf.fr.remboursement.info" au lieu de la seule adresse officielle "urssaf.fr". L'adresse que tu vois dans le message et celle que tu lis en survolant doivent être absolument identiques à l'adresse officielle de l'organisme. En cas de doute, rends-toi directement sur le site officiel en tapant son adresse dans la barre de ton navigateur, plutôt que de suivre un lien.
Le gros point noir, c'est aussi la demande de données sensibles. Les organismes légitimes comme l'Urssaf ou la Direction générale des Finances publiques (DGFiP) ne te demanderont jamais tes identifiants de connexion, ni tes coordonnées bancaires, que ce soit par e-mail ou par téléphone. Retiens bien cette règle d'or : une demande de ce type est toujours, sans exception, une tentative de fraude.
Ce que l'Urssaf et les impôts ne te demanderont jamais
On l'a dit, mais ça mérite d'être répété et ancré, car c'est une règle d'or dont la violation est toujours synonyme de danger. L'Urssaf et les services de la Direction générale des Finances publiques (DGFiP) sont d'une clarté absolue sur ce point : ils ne te demanderont jamais tes identifiants de connexion, tes coordonnées bancaires ou toute information personnelle sensible, que ce soit par e-mail ou par téléphone. C'est une barrière infranchissable pour les administrations légitimes.
Ces messages frauduleux s'articulent très souvent autour d'annonces de prétendu remboursement d'impôt ou de « trop-perçu ». Ils sont conçus pour susciter une réaction rapide, souvent te faisant miroiter un gain inattendu. Le but est toujours le même : te faire cliquer sur un lien malveillant pour collecter tes informations personnelles ou bancaires, et ensuite les utiliser à des fins frauduleuses.
Ne te fais pas avoir par ce miroir aux alouettes. Un vrai remboursement ne passera jamais par une demande d'informations sensibles via un e-mail ou un SMS. Si tu as le moindre doute, connecte-toi directement à ton espace personnel sur le site officiel de l'organisme concerné, en utilisant ton identifiant habituel et sans passer par le lien du message. C'est le seul moyen sûr de vérifier une information.
Le cas du SMS : plus court, donc plus trompeur
Le smishing (phishing par SMS) est particulièrement pernicieux et connaît une recrudescence. Sur un écran de mobile, l'espace est limité, ce qui rend les indices de fraude plus discrets et les liens plus difficiles à inspecter visuellement sans cliquer. Un SMS frauduleux annonçant un remboursement, un colis en attente, ou un relevé d'Urssaf est une tentative d'hameçonnage classique qui capitalise sur le fait que nous sommes constamment connectés à nos téléphones.
Si tu reçois un SMS suspect, la consigne est simple, claire et intransigeante : ne prends aucun risque.
- Ne réponds pas au message. Toute interaction peut confirmer que ton numéro est actif et t'exposer à d'autres sollicitations frauduleuses.
- Ne clique pas sur les liens qu'il contient. Même si l'URL semble crédible, un seul caractère peut la rendre dangereuse et te rediriger très probablement vers un faux site conçu pour voler tes informations.
- Supprime le message une fois que tu l'as identifié comme frauduleux et éventuellement signalé.
C'est la même logique que pour les e-mails : l'expéditeur peut paraître fantaisiste (un numéro court suspect), l'offre trop belle pour être vraie, et surtout, on ne te demandera jamais de données sensibles par ce canal. Ta vigilance est ta meilleure protection.
Verrouiller tes accès avant d'en avoir besoin
La meilleure défense, c'est la prévention. Avant même de te retrouver face à un message suspect, assure-toi que tes comptes en ligne sont blindés. C'est comme le contrôle technique de ta caisse : tu le fais avant la panne, pas pendant. Une bonne hygiène numérique te met à l'abri de bien des déconvenues.
Des mots de passe en béton armé
Tes mots de passe sont tes premières lignes de défense. Utilise des mots de passe distincts et complexes pour chacun de tes services en ligne importants (Urssaf, banque, impôts, messagerie professionnelle, etc.). Finis le "MonMotDePasse123" ou la date de naissance. Un bon mot de passe est long, mélange majuscules, minuscules, chiffres et caractères spéciaux, et n'a aucune logique qui pourrait être devinée. Idéalement, utilise une phrase mnémotechnique ou un gestionnaire de mots de passe pour t'aider.
La double authentification : ton bouclier supplémentaire
Active la double authentification (2FA) dès qu'elle est disponible. C'est une couche de sécurité supplémentaire indispensable : même si ton mot de passe était malencontreusement compromis, un code envoyé sur ton téléphone (ou via une application dédiée) sera demandé pour te connecter. C'est un filet de sécurité qui rend l'accès non autorisé à tes comptes beaucoup plus difficile pour les cybercriminels.
L'historique de connexion : ton œil de lynx
Prends l'habitude de consulter régulièrement l'historique de connexion de tes comptes les plus sensibles. Que ce soit sur ton espace bancaire, ton compte Urssaf ou ta messagerie, cette fonctionnalité te permet de repérer un accès non autorisé à temps. Si tu vois une connexion depuis un appareil ou une localisation que tu ne reconnais pas, c'est un signal fort qu'il faut agir immédiatement pour sécuriser ton compte.
Signaler au bon endroit, et que faire si le mal est fait
Si tu as repéré un message suspect, la bonne pratique est de le signaler. En agissant ainsi, tu contribues à la lutte contre la cybercriminalité et protèges d'autres indépendants et entrepreneurs. Mais attention, le canal de signalement n'est pas le même selon que tu as reçu un e-mail ou un SMS, ou que tu as cliqué sur un site frauduleux. C'est une petite gymnastique, mais elle est essentielle pour que ton signalement soit efficace.
Si malheureusement tu as communiqué des données bancaires ou d'autres informations sensibles suite à un message frauduleux, la première chose à faire est d'agir sans tarder. Fais opposition immédiatement sur tes moyens de paiement auprès de ta banque pour bloquer toute transaction frauduleuse. Conserve toutes les preuves du message et de ton action (captures d'écran, relevés). Ensuite, dépose plainte auprès des autorités compétentes et change tous tes mots de passe, en particulier ceux des comptes qui pourraient être liés aux informations compromises. N'hésite pas à contacter Info Escroqueries au 0 805 805 817 pour être conseillé sur la marche à suivre. Un accompagnement peut également t'être proposé par France Victimes au 116 006 si tu as besoin de soutien après avoir été victime d'une escroquerie.
Où signaler, selon ce que tu as reçu
| Ce que tu as reçu | Où le signaler | À quoi ça sert |
|---|---|---|
| Un e-mail d'hameçonnage | Signal Spam | Bloquer l'expéditeur, aider à identifier les campagnes |
| Un SMS ou un MMS d'hameçonnage | Le 33700 (service gratuit) | Bloquer le numéro, participer à la lutte contre le smishing |
| Un site frauduleux | Phishing Initiative | Demander le blocage de l'adresse du site frauduleux |
| Besoin de conseils | Info Escroqueries au 0 805 805 817 | Être conseillé sur la marche à suivre |
| Besoin d'accompagnement | France Victimes au 116 006 | Bénéficier d'un soutien psychologique et juridique si tu es victime d'une escroquerie |
Checklist : tes accès sont-ils verrouillés ?
Voici une petite liste pour faire le point rapidement sur tes bonnes pratiques et t'assurer que tes accès sont bien verrouillés :
- J'utilise un mot de passe distinct pour chaque service.
- Mes mots de passe sont complexes (pas de dates de naissance ou de suites logiques).
- J'ai activé la double authentification sur mes comptes importants (banque, Urssaf, impôts, messagerie).
- Je vérifie régulièrement l'historique de connexion de mes comptes pour repérer un accès non autorisé.
- Je ne saisis jamais mes identifiants depuis un lien reçu par message : je tape moi-même l'adresse du site.
- Je sais où signaler selon le support reçu : e-mail, SMS ou adresse de site frauduleux.
Reconnaître un message frauduleux n'est pas une mission impossible. C'est avant tout une question d'habitude, de curiosité et de méthode. En appliquant à tes e-mails et SMS le même œil critique que tu as pour tes applis ou ton business, tu déjoueras la plupart des pièges. Reste vigilant, sois méthodique, et tu auras toujours une longueur d'avance sur ceux qui tentent d'abuser de ta confiance.
Sources
- L'hameçonnage ou phishing — Cybermalveillance.gouv.fr — les signaux d'alerte, les mesures de prévention, les actions en cas de compromission et les canaux de signalement selon le support
- Courriels et appels téléphoniques frauduleux — impots.gouv.fr — la DGFiP ne demande jamais de coordonnées bancaires ni d'informations personnelles par courriel ou par téléphone, et la consigne de ne pas répondre, ne pas cliquer, supprimer
- Arnaques et usurpation d'identité : l'Urssaf vous accompagne — Urssaf.fr — l'Urssaf ne demande jamais les identifiants de connexion ni les coordonnées bancaires, par téléphone comme par messagerie électronique
- Remboursement d'impôt : attention aux tentatives d'hameçonnage — Cybermalveillance.gouv.fr — la campagne type du faux remboursement ou du « trop-perçu »
- Signal Spam — le signalement des e-mails indésirables et frauduleux
- 33700 — le service de signalement des SMS et MMS frauduleux — gratuit, pour les messages reçus sur mobile
- Phishing Initiative — pour faire bloquer l'adresse d'un site frauduleux
Catégorie : Outils & Logiciels Auteur : Mei-Ling Chang — Serial-entrepreneuse et testeuse d'applis, elle repère les interfaces fluides et les pièges bien cachés.